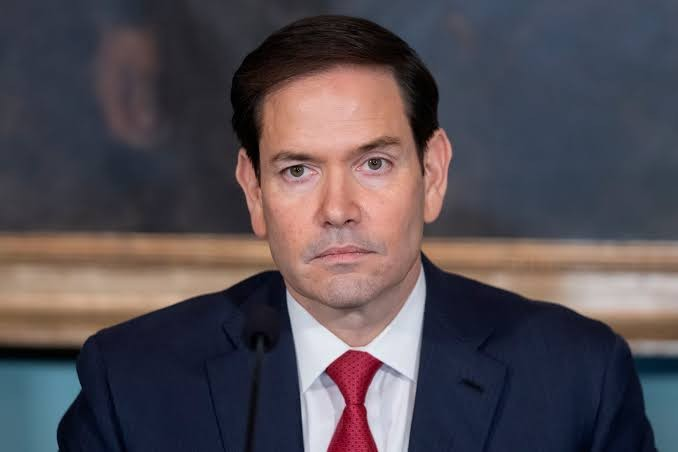
MANILA.- El secretario de Estado de Estados Unidos, Marco Rubio, dijo este miércoles que las autoridades estadounidenses no han encontrado “ninguna evidencia” de que las interrupciones recientes de plataformas tecnológicas estén relacionadas entre sí o sean obra de “actores malintencionados”.
Rubio hizo una pausa en su agenda diplomática en Asia para intentar calmar la preocupación de los estadounidenses tras la reciente suspensión de vuelos y las interrupciones en servicios bancarios y de comunicaciones.
UN MENSAJE PARA CALMAR LA PREOCUPACIÓN
“Lo primero que quiero dejar muy claro es que no tenemos ninguna evidencia en absoluto; no tenemos indicios, ni evidencia, ni razón alguna para creer que alguno de estos incidentes esté relacionado con los demás”, dijo Rubio a periodistas en Manila, durante un viaje por Asia con el presidente Donald Trump.
“Ni razón, añadió, para creer que alguno de estos casos aislados o individuales tenga algo que ver con actores malintencionados, con piratas cibernéticos, con delincuentes, o con otro Estado”.
El jefe de la diplomacia estadounidense sostuvo que Estados Unidos “no está bajo un ataque sistémico” y buscó llevar tranquilidad ante las interrupciones que en los últimos días afectaron servicios esenciales para millones de personas.
UNA CADENA DE FALLAS EN POCOS DÍAS
Las declaraciones ocurren luego de diversos incidentes registrados en apenas cinco días.
El pasado jueves, Microsoft sufrió una caída generalizada de los servicios de Outlook, Teams y Copilot en más de 70 países, una incidencia que se prolongó casi 24 horas.
Un día después, el viernes, los sistemas de telecomunicaciones de la Administración Federal de Aviación (FAA) colapsaron y obligaron a detener temporalmente todos los despegues en el territorio estadounidense, durante más de cuatro horas.
También se reportaron fallas en aplicaciones de banca virtual y en servicios de comunicaciones.
Más temprano el martes, una red de máxima seguridad que la Agencia de Seguridad Nacional (NSA) utiliza para sus comunicaciones internas se cayó, según reconoció la propia agencia.
La seguidilla de eventos alimentó especulaciones en redes sociales y medios sobre una posible ofensiva coordinada contra la infraestructura estadounidense.
CADA INCIDENTE, UNA CAUSA DISTINTA
Rubio insistió en que cada una de estas interrupciones constituye un episodio “distinto y único” desde el punto de vista técnico.
“Estos eventos, uno no tiene nada que ver con el otro, no están interrelacionados, son todos separados y distintos”, sostuvo.
Añadió que cada indicador muestra que cada evento tiene una explicación o una causa que no tiene nada que ver con un cibercriminal, con un actor hostil u otro país, ni con un exempleado descontento.
El funcionario atribuyó buena parte de estos cortes a trabajos habituales de los equipos de ciberseguridad para localizar y subsanar vulnerabilidades en sus infraestructuras, así como a actualizaciones de seguridad cuyos plazos se extienden más de lo previsto y encuentran dificultades inesperadas durante el proceso.
También señaló que hay una mayor transparencia de las compañías al informar de este tipo de incidencias, lo que hace que los fallos sean más visibles para el público.
VIGILANCIA SIN ALARMA
Rubio aclaró que eso no significa que no existan actores hostiles y cibercriminales en otros países intentando hacer daño a Estados Unidos.
“Eso solo significa que estos eventos no tienen nada que ver con eso”, precisó, al tiempo que aseguró que el gobierno mantiene una vigilancia constante sobre cualquier amenaza potencial.
El director de Inteligencia Nacional, Jay Clayton, coincidió con la evaluación de Rubio y aseguró que los organismos de seguridad no estaban considerando estos acontecimientos como un ataque informático.
Por ahora, la posición oficial de Washington es que no existe evidencia de una operación coordinada ni de la participación de actores extranjeros, y que cada caso seguirá investigándose de manera independiente.